Megtekintések: 0 Szerző: Site Editor Közzététel ideje: 2026-10-06 Eredet: Telek
A kereskedelmi elektromos járművek infrastruktúrájának kiépítése komoly tőkebefektetést igényel, de a legsúlyosabb működési kockázat teljes mértékben a szoftverrétegen belül rejtőzik. A létesítménykezelők és a flottaüzemeltetők gyakran a saját tulajdonú, zárt hálózati hardverek által okozott megszorult eszközökhöz jutnak. Amikor a töltőállomások kizárólag egyetlen gyártó szoftverével kommunikálnak, töredezett kezeléssel, skálázható útlezárásokkal és szigorú szállítói bezárással kell szembenéznie. Ha a szoftverszolgáltató beszünteti tevékenységét, vagy nem szállítja a szükséges frissítéseket, a betonlapokhoz csavarozott fizikai hardver funkcionálisan elavulttá válik.
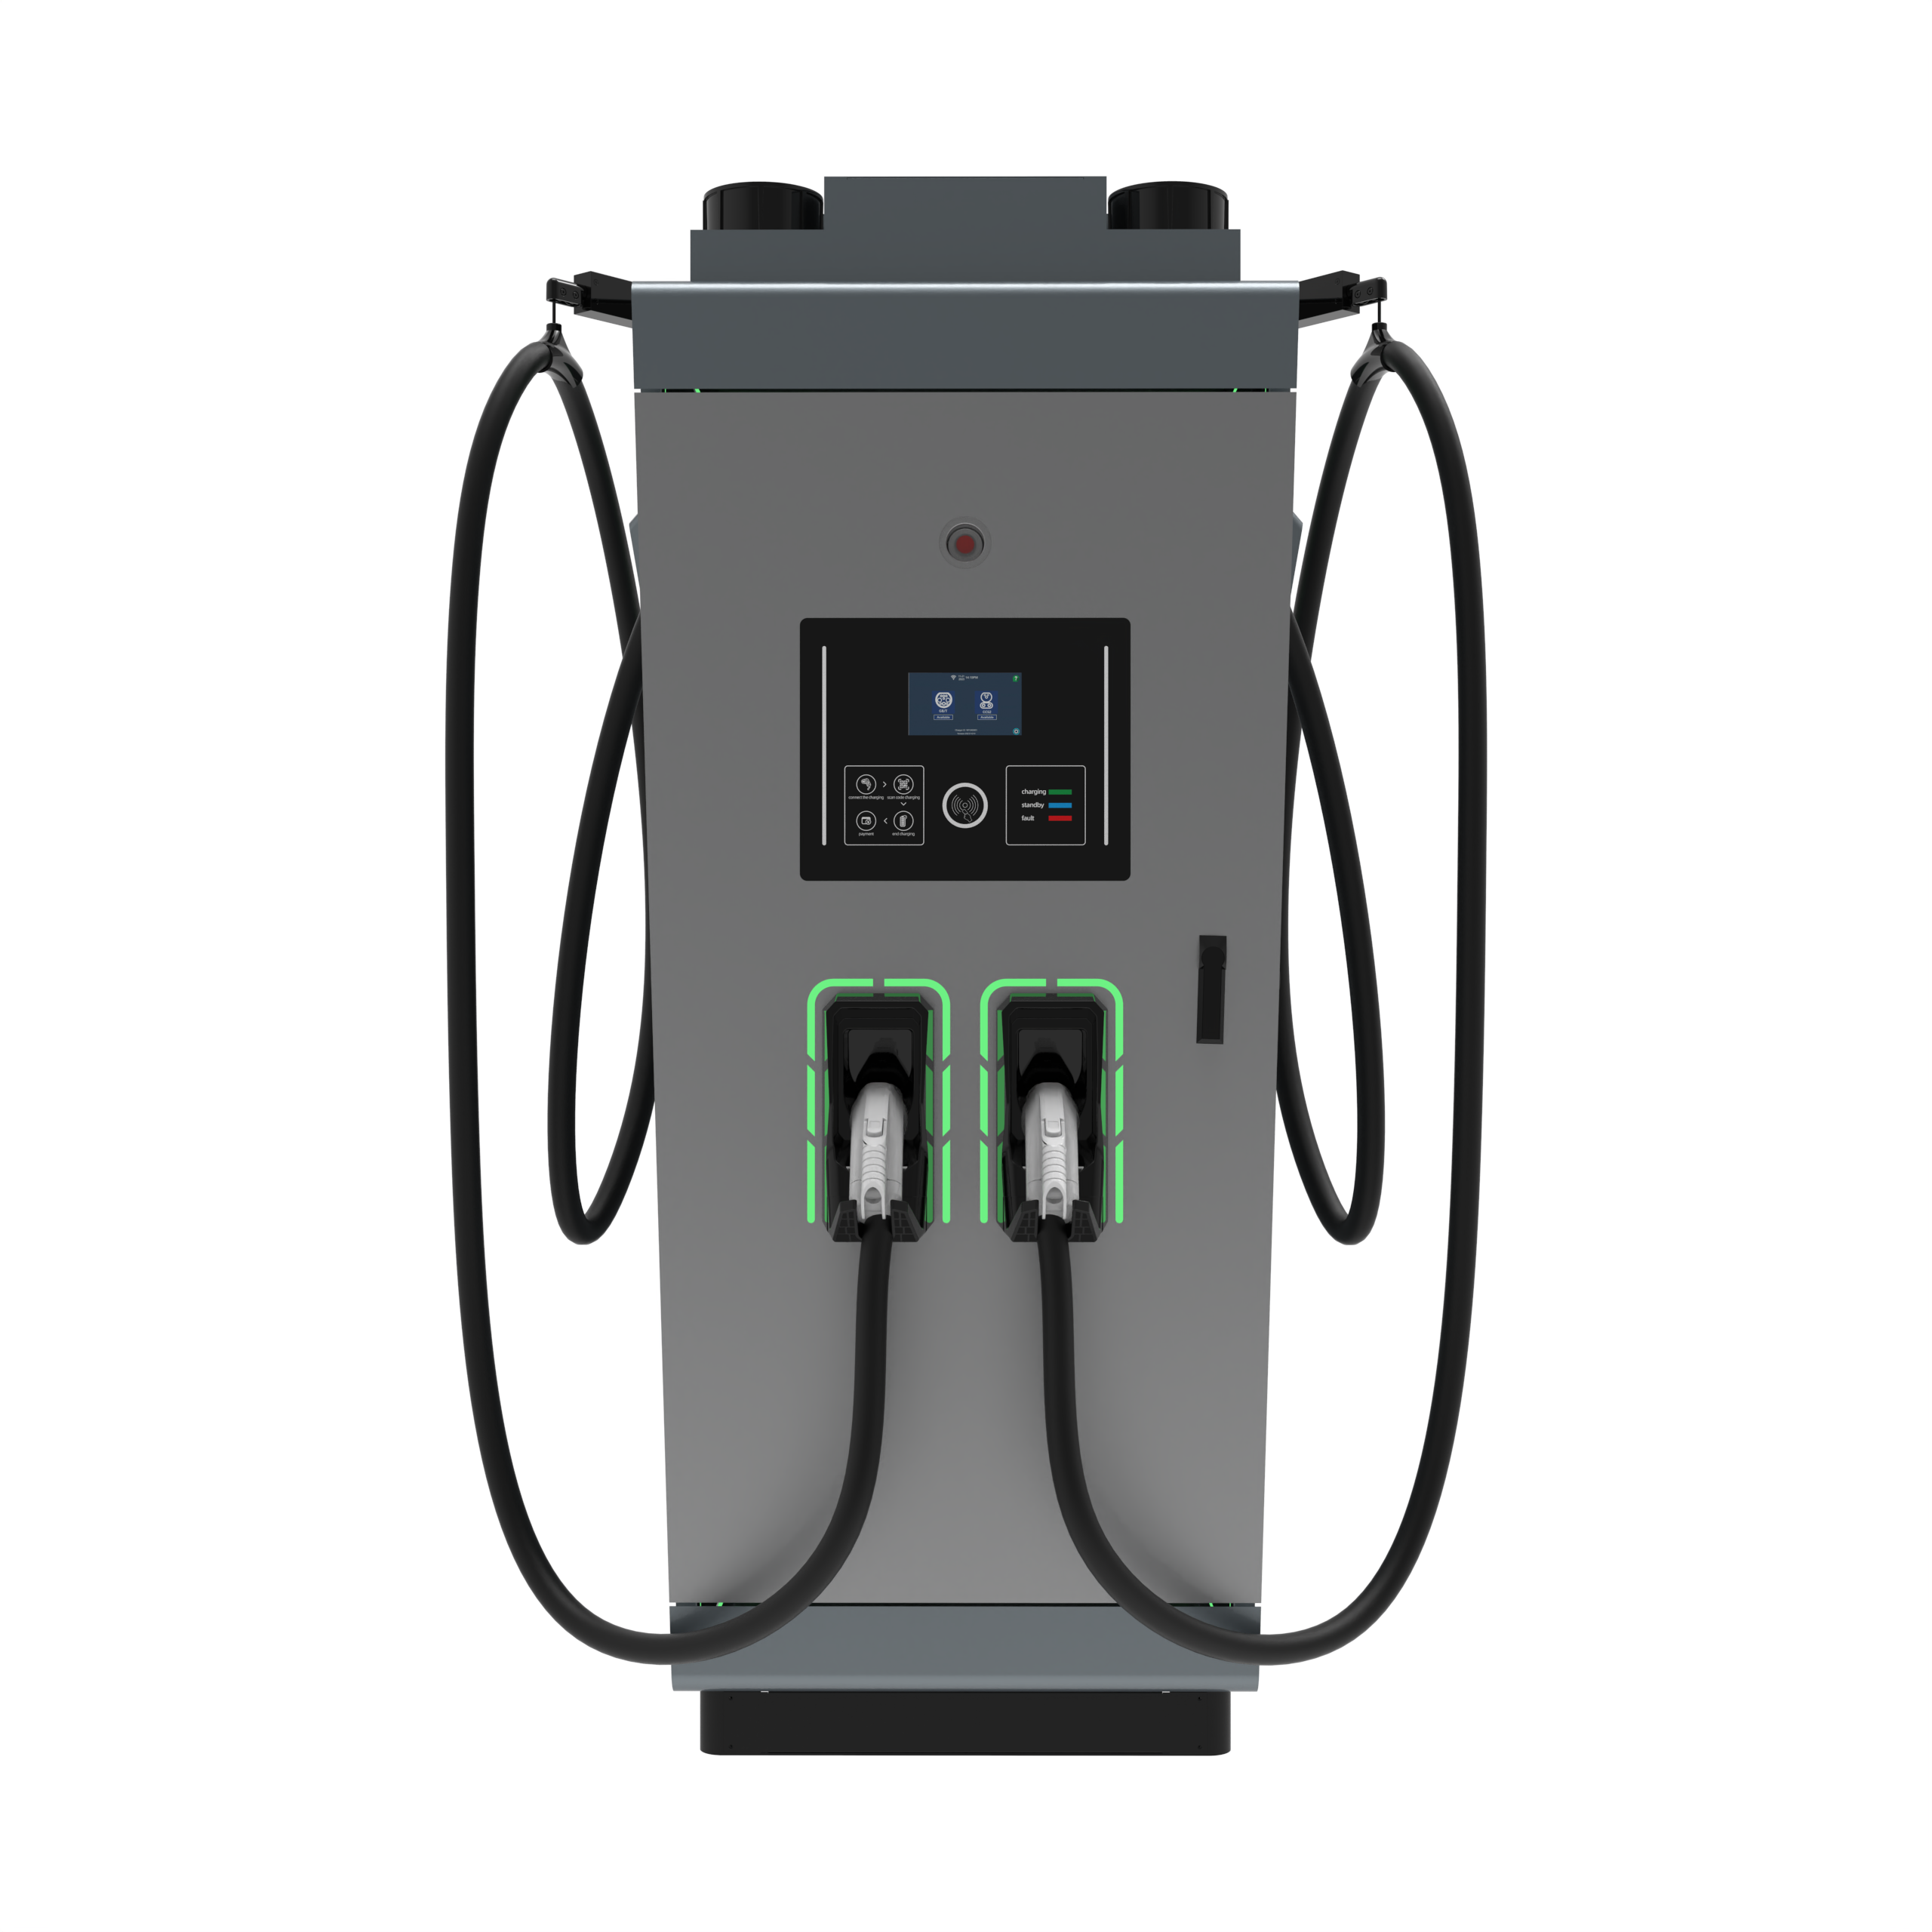
Az Open Charge Point Protocol (OCPP) a korszerű beszerzések kötelező alapja ezen kockázatok kiküszöbölése érdekében. Áttérés egy Az OCPP EV töltő stratégiai kockázatcsökkentési taktikaként működik. Biztosítja a hardver rugalmasságát, átláthatóságot biztosít az adatok számára, és garantálja a hálózat hosszú távú működőképességét. A fizikai állomás és a háttér-felügyeleti rendszer közötti kommunikáció szabványosítása lehetővé teszi az üzemeltetők számára, hogy az első naptól kezdve abszolút ellenőrzést gyakoroljanak infrastrukturális beruházásaik felett.
Szállítói agnoszticizmus: Az OCPP-hardver szabványosítása elválasztja a fizikai infrastruktúrát a szoftverrétegtől, megakadályozva, hogy egyetlen elektromosjármű-töltési szolgáltatóhoz kapcsolódjanak.
Működési rugalmasság: A nyílt protokollok lehetővé teszik az üzemeltetők számára, hogy a fizikai hardver cseréje nélkül áttérjenek egy új díjkezelési rendszerre (CMS/CSMS), ha a szoftverszolgáltató alulteljesít vagy leállítja a működését.
Korlátlan skálázhatóság: Az OCPP-kompatibilis infrastruktúra akadálymentes, szakaszos bővítést tesz lehetővé, lehetővé téve a szolgáltatók számára, hogy idővel új töltőket adhassanak nagyobb hálózatokhoz anélkül, hogy régi modelleket kellene megvásárolniuk.
A protokollverziók számítanak: Míg az OCPP 1.6J a jelenlegi iparági munka, a hardver OCPP 2.0.1-re való felkészültségének értékelése kritikus fontosságú a fejlett biztonság és a 'Plug & Charge' képességek szempontjából.
Megfelelőség kontra tanúsítás: Az 'OCPP-kompatibilis' egy önbejelentés; Az Open Charge Alliance (OCA) által tanúsított 'OCPP-tanúsítvány' a vállalati szintű megbízhatósághoz szükséges ellenőrizhető szabvány.
Az Open Charge Point Protocol szigorúan az elektromos járművek infrastruktúrájának alkalmazási szintű kommunikációs szabványaként működik. A szabványos TCP/IP-kapcsolatok tetején helyezkedik el, és a mobilmodemeken vagy vezetékes ethernet-kábeleken áthaladó adathordozóként működik. Amikor egy villanyszerelő állomást telepít, a rézhuzal meghúzása és a csatlakozások megszakítása csak nyers energiát biztosít. A protokoll biztosítja az intelligenciát. Megosztott, univerzális nyelvként működik a fizikai töltőállomás és a központi háttérszoftver között, amelyet általában Charging Station Management System-nek (CSMS) neveznek. E szabványosított protokoll nélkül a hardver és a szoftver nem tudja kicserélni a töltési munkamenetek kezdeményezéséhez, a felhasználók engedélyezéséhez vagy a számlázás feldolgozásához szükséges kritikus adatokat. Az OCPP előírásával az üzemeltetők biztosítják, hogy bármely a kereskedelmi elektromos járművek töltőhálózata összefüggően működik, függetlenül a fizikai hardver gyártójától.
Az elektromos járművek infrastruktúrájának örökölt modellje nagymértékben támaszkodott a védett, fallal körülvett kertekre. A hardvert és a szoftvert elválaszthatatlanul egyetlen szállító csomagolta össze. Ha egy adott márkájú töltőt vásárolt, kénytelen volt pontosan az adott márka szoftverfelületét, fizetési feldolgozási átjáróját és karbantartási hálózatát használni. Ha az eladó csődbe ment, a hardver tégla lett. Ki kellett tépni a földből, új drótot húzni és új betont önteni egy másik márkához.
Az OCPP által működtetett nyílt, platform alapú modell elválasztja a fizikai eszközöket a digitális felügyeleti rétegtől. Az üzemeltetők különféle gyártók hardvereit keverik össze. Telepítheti az egyik márka nagy kapacitású gyorstöltőit a flottajárművekhez, a szabványos AC töltőket pedig a másiktól az alkalmazottak parkolásához, miközben minden egységet egyetlen műszerfal alatt kezel. Ez a nyitott ökoszisztéma arra kényszeríti a szoftverszolgáltatókat, hogy versenyezzenek a funkciók és az üzemidő terén, ahelyett, hogy a hardveres zárolásra hagyatkoznának.
Működési jellemző |
Saját zárt hálózat |
Nyissa meg az OCPP ökoszisztémát |
|---|---|---|
Hardver kiválasztása |
Egyetlen gyártóra korlátozva |
Keverje össze és párosítsa bármilyen tanúsított márkával |
Szoftver migráció |
Hardvercsere nélkül lehetetlen |
Egyszerű háttér-URL frissítés |
Hálózatbővítés |
Kénytelen vásárolni régi modelleket, hogy megfeleljenek |
Kategóriájában legjobb modern egységek beszerzése |
Karbantartás |
A szállító speciális szervizcsapatához kötve |
Független, harmadik féltől származó szerviz lehetséges |
A sikeres kereskedelmi kiépítésnek túl kell lépnie az egyszerű villamosenergia-adagoláson. A létesítménykezelőknek robusztus rendszerekre van szükségük a telephelyi műveletek napi valóságának kezelésére. Világos sikerkritériumokat kell megállapítania, mielőtt úttörőre lép.
Központosított számlázási rendszerek, amelyek képesek kezelni az összetett tarifákat, a használati idő szerinti árazást és a több bérlős fizetési útvonalakat.
Egységes diagnosztika több száz állomás állapotának egyidejű figyeléséhez a kioldott megszakítók vagy meghibásodott kontaktorok azonosításához.
Zökkenőmentes adatcsere, amely biztosítja, hogy a felhasználói hitelesítés ezredmásodpercek alatt megtörténjen RFID-n vagy mobilalkalmazásokon keresztül.
Dinamikus terheléskezelés, amely megakadályozza, hogy az infrastruktúra túllépje a létesítmény főkapcsolóberendezésének kapacitását.
Az interoperabilitás alapvetően megváltoztatja a szervezetek infrastrukturális költségvetésének szerkezetét. Nyílt protokoll használatával az üzemeltetők leválasztják a tőkekiadásokat (a fizikai hardvert) az üzemeltetési költségektől (az ismétlődő szoftver-előfizetés). Ha egy szoftverplatform nem teljesíti a szolgáltatási szintre vonatkozó megállapodásokat, akkor nem szakítja ki a fizikai állomásokat. Végrehajt egy migrációs folyamatot.
Ez a migráció a terepen történik az üzembe helyezés vagy újrakonfigurálás során. Egy hálózati technikus Etherneten keresztül csatlakoztat egy laptopot a töltő helyi konfigurációs portjához. Bejelentkeznek a helyi webes felületre, navigálnak a hálózati beállításokhoz, és beírják az új háttérszolgáltató WebSocket URL-jét (ws:// vagy wss://). Mentés és újraindítás után az állomás csatlakozási kérelmet küld az új platformra. A hardver azonnal elkezdi az összes engedélyezési kérelmet, tranzakciós adatot és szívverésjelet az új rendszer felé irányítani. Ez biztosítja az üzemeltetők számára a végső ellenőrzést hálózati eszközeik felett.
A szabványosított protokollok lehetővé teszik a hálózatüzemeltetők számára, hogy egyedi, egyedi felhasználási esetekre szabott hardvert szerezzenek be anélkül, hogy széttöredeznék a felügyeleti hátterüket. A vállalati campuson 2-es szintű váltóáramú töltőkre van szükség a szokásos alkalmazottak parkolásához, míg a szomszédos flottaraktárban nagy kapacitású, 3-as szintű egyenáramú gyorstöltőkre van szükség. A beszerzési csapatok minden egyes alkalmazáshoz kiválasztják a kategóriájában legjobb hardvert, miközben az összes telemetriai és számlázási adatot egyetlen egységes műszerfalba irányítják.
A szakaszos bővítések lényegesen kevésbé bonyolultak. Amikor egy szervezet új létesítményeket szerez be vagy megduplázza töltési kapacitását, nem kényszerül arra, hogy régi hardvermodelleket vásároljon pusztán a hálózati kompatibilitás fenntartása érdekében. A legújabb, legfejlettebb állomásokat integrálja nagyobb meglévő hálózatokba anélkül, hogy technikai akadályokkal kellene szembenéznie. Ez biztosítja az elektromos infrastruktúra természetes növekedését a szervezeti növekedés mellett.
A magas rendelkezésre állási idő fenntartása megköveteli a hardver teljesítményének részletes áttekintését. A protokoll ezt a valós működési eredményekhez közvetlenül hozzárendelhető specifikus üzenetek segítségével teszi lehetővé. Amikor egy állomás bekapcsol, rendszerindítási értesítést küld, amely lehetővé teszi a központi rendszer számára, hogy azonnal ellenőrizze a firmware-verziókat és a konfigurációs beállításokat.
Az állomás egész nap StatusNotification üzeneteket küld, figyelmeztetve a hálózatot az olyan állapotváltozásokra, mint az 'Elérhető', ''Töltés' vagy 'Faulted'. Ha valamelyik csatlakozó meghibásodik, vagy a kártyaolvasó meghibásodik, a rendszer a pontos hibakódot naplózza. A MeterValues rendszeres időközönként továbbít, valós idejű teljesítmény-leadási mutatókat biztosítva. Ezek a szabványos üzenetek lehetővé teszik az automatikus hibaészlelést. A hálózati üzemeltetők távoli alaphelyzetbe állítást hajtanak végre a CSMS-en keresztül, hogy újraindítsák a belső Linux kártyát és töröljék a hibákat. Ez drasztikusan csökkenti a költséges, helyszíni karbantartású teherautóhengerek szükségességét.
OCPP üzenet |
Helyszíni alkalmazás és működési eredmény |
|---|---|
BootNotification |
Első bekapcsoláskor vagy újraindításkor ellenőrzi a firmware verzióját. |
Állapotértesítés |
Figyelmezteti a háttérrendszert, ha egy csatlakozó hibás, elérhető vagy használatban van. |
MeterValues |
Valós idejű feszültség, áramerősség és kWh adatokat továbbít a számlázáshoz. |
RemoteStartTransaction |
Lehetővé teszi a háttérrendszer számára, hogy töltést kezdeményezzen fizikai RFID ellopás nélkül. |
Reset |
Kemény vagy lágy újraindítást indít el a belső szoftverhibák távoli törléséhez. |
A bevételek pontos követése teljes mértékben az állomás és a háttérrendszer között kicserélt adatok hűségén múlik. A szabványosított adatterhelések biztosítják, hogy minden kiadott kilowattóra pontosan naplózásra kerül, időbélyegzésre kerül, és a megfelelő felhasználói fiókhoz van rendelve. A töltő belső mérőeszköze ezeket az adatokat közvetlenül a háttérbe küldi, megelőzve a számlázási eltéréseket, és zökkenőmentes pénzügyi egyeztetést biztosítva a kereskedelmi szolgáltatók számára.
A számlázáson túl az átlátható és univerzálisan formázott adatok kritikusak a tágabb szervezeti célok szempontjából. A létesítménykezelők felhasználói viselkedéselemzést használnak az árképzési struktúrák optimalizálására és a csúcshasználati idők meghatározására. Pontos energiafogyasztási adatokra van szükség a pénzügyi audithoz és a kötelező ESG (környezeti, társadalmi és irányítási) megfelelőségi jelentésekhez. A nyílt protokollok garantálják, hogy ezek az adatok elérhetők, exportálhatók és konzisztensen formázhatók maradnak minden hardvermárkánál.
Az elektromos hálózat korlátai jelentik a kereskedelmi telepítések elsődleges szűk keresztmetszetét. Egy épületben szigorú kapacitáskorlátozású főkapcsolóberendezés van. Ezt nem lépheti túl a főmegszakító kioldása és a létesítmény leállítása nélkül. A nyílt kommunikációs szabványok lehetővé teszik a intelligens elektromos töltő, amely komplex töltési profilokat és valós idejű teljesítménykorlátozásokat fogad közvetlenül a központi rendszertől.
Ahelyett, hogy minden állomás egyszerre venné fel a maximális teljesítményt, a szoftver megtervezi a rendelkezésre álló áramerősség eloszlását az összes aktív munkamenet között. Ha az épület HVAC-rendszere bekapcsolódik egy nyári délutánon, a backend leolvassa a főépület mérőjét a CT (áramtranszformátor) bilincseken keresztül. Azonnal parancsot küld a töltőknek, hogy csökkentsék a teljesítményüket 32 amperről 16 amperre. Ez a dinamikus terheléskezelés elkerüli a közüzemi társaságok túlzott csúcsigényi díjait, és megakadályozza a helyi hálózat túlterhelését.
Jelenleg az OCPP 1.6 (konkrétan a JSON variáns, 1.6J) uralja a kereskedelmi piacot. Ez az a megalapozott alap, amelyet a hardver- és szoftverszolgáltatók túlnyomó többsége azonnal támogatja. A protokoll a WebSockets segítségével fenntartja a folyamatos kapcsolatot, lehetővé téve a valós idejű adatcserét mobil vagy vezetékes hálózatokon.
Alapvető képességei hatékonyan kezelik a legtöbb szabványos telepítést. Támogatja az alapvető intelligens töltési profilokat, lehetővé téve a terheléselosztást a helyi állomáscsoportok között. Megbízhatóan kezeli a szabványos RFID- és mobilalkalmazás-engedélyezést, valamint biztosítja a szükséges távoli triggereket a diagnosztikához és a visszaállításokhoz. Az 1.6J azonban jelentős korlátokkal rendelkezik. Hiányoznak a natív, átfogó kiberbiztonsági keretrendszerek. Emellett rendkívül összetett eszközkezeléssel is küzd. Ha az egyenáramú gyorstöltőben egy adott hűtőventilátor meghibásodik, az 1,6 J csak általános 'Hibás' állapotot jelenthet, nem pedig a pontos alkatrészt.
A 2.0.1-es specifikáció hatalmas előrelépést jelent az üzembiztonság és a felhasználói élmény terén. A mérnökök kifejezetten a korábbi verziók hiányosságainak orvoslására és az elektromos jármű technológia következő generációjának támogatására tervezték.
A 2.0.1-es specifikáció kritikus frissítései a következők:
Továbbfejlesztett kiberbiztonsági intézkedések, amelyek natív TLS-titkosítást tartalmaznak minden adatátvitelhez, valamint biztonságos, kriptográfiailag aláírt firmware-frissítéseket.
Natív ISO 15118 támogatás, amely lehetővé teszi a zökkenőmentes 'Plug & Charge' funkciót. A járművek digitális tanúsítványokkal kapcsolódáskor automatikusan hitelesítik és kezdeményezik a számlázást, teljesen megkerülve az RFID-kártyákat.
Fejlett eszközkezelési képességek, amelyek lehetővé teszik a hálózatüzemeltetők számára az egyes belső összetevők távoli megfigyelését és konfigurálását.
Továbbfejlesztett tranzakciókezelés, amely biztosítja az adatok integritását még hosszan tartó hálózati kimaradások esetén is.
Funkcióképesség |
OCPP 1,6J |
OCPP 2.0.1 |
|---|---|---|
Adatformátum |
JSON WebSockets felett |
JSON WebSockets felett |
Biztonság |
Opcionális biztonsági fehér könyv megvalósítása |
Natív TLS titkosítás és biztonságos firmware |
Plug & Charge (ISO 15118) |
Szabadalmaztatott megoldásokat igényel |
Teljesen támogatott natívan |
Eszközkezelés |
Alapszintű állomás szintű diagnosztika |
Granulált komponens szintű felügyelet |
Intelligens töltés |
Alapvető terheléselosztó profilok |
Fejlett, többrétegű energiaútválasztás |
Mivel a 2.0.1 még mindig eléri a piac telítettségét, sok szolgáltatónak ma már 1,6 J-s hardvert kell vásárolnia. Fel kell mérnie, hogy a hardvergyártó rendelkezik-e dokumentált, vezeték nélküli (OTA) firmware-frissítési útvonallal a 2.0.1-re. A vásárlóknak írásos megerősítést kell kérniük arról, hogy az állomás belső számítástechnikai hardvere rendelkezik a szükséges flash memóriával és feldolgozási teljesítménnyel az újabb szabvány által megkövetelt nagyobb kriptográfiai terhelések kezelésére. A tartósan 1,6 J-ra zárt hardver vásárlása garantálja az idő előtti elavulást.
A beszerzések egyik fő csapdája a pusztán 'OCPP-kompatibilisként' forgalmazott hardver beszerzése. A megfelelőség önmaga által bejelentett állítás. Ez egyszerűen azt jelenti, hogy a gyártó elolvasta a protokoll dokumentációját, és megpróbálta megvalósítani. A terepen a kompatibilis hardverek gyakran hiányos üzenetkészleteket, helytelen adatformázást vagy olyan egyéni bővítményeket tartalmaznak, amelyek megszakítják a kompatibilitást a harmadik féltől származó szoftverekkel.
Ennek a kockázatnak a csökkentése érdekében a vásárlóknak 'OCPP-tanúsítvánnyal' rendelkező hardvert kell igényelniük. A tanúsítást kizárólag az Open Charge Alliance (OCA) adja ki szigorú, független laboratóriumi vizsgálatok után. Utasítsa a beszerzési csapatokat, hogy az összes szállítói követelést közvetlenül a hivatalos OCA-tanúsítványi adatbázissal ellenőrizzék, így biztosítva a valódi együttműködési képesség érvényesítését.
A protokoll még tanúsított hardver esetén is hagy némi teret az értelmezésre az éles esetek és az időtúllépési paraméterek tekintetében. Két tanúsított rendszer még mindig kisebb kommunikációs súrlódást tapasztalhat az első párosításkor. Előfordulhat, hogy egy állomás kissé másképp kezeli az offline tranzakciók gyorsítótárazását, mint amit a szoftver vár, ami késleltetett számlázási rekordokhoz vezethet.
A működési zavarok megelőzése érdekében a szervezeteknek elő kell írniuk a koncepciót igazoló (PoC) integrációs tesztelést a tömeges beszerzés előtt. Csatlakoztasson egyetlen tesztegységet a kiválasztotthoz töltéskezelő rendszer próbapadon. A hálózati mérnökök ellenőrzik az összes alapvető funkciót, beleértve a távoli indításokat, a firmware-frissítéseket és az offline gyorsítótárazási viselkedést, biztosítva a teljes átláthatóságot a tőke lekötése előtt.
A csatlakoztatott IoT-eszközök eleve kiterjesztik a szervezet támadási felületét. A töltőállomások nyilvános számítógépek, amelyek az internethez és a helyi elektromos hálózathoz csatlakoznak. A rosszindulatú szereplők elméletileg elkaphatják a titkosítatlan tranzakciós adatokat, manipulálhatják az áramfelvételt, hogy destabilizálják a helyi infrastruktúrát, vagy egy kompromittált állomás Ethernet-portját használhatják forgópontként a szélesebb vállalati hálózatban.
Az üzembe helyezés során szigorúan be kell tartani a mérséklő stratégiákat. A hálózati rendszergazdáknak biztonságos WebSocket-et (WSS) kell megkövetelniük az összes átvitel alatt álló adat titkosításához. A konfigurációs felületeknek a telepítés után azonnal szigorú jelszószabályokat kell érvényesíteniük, és le kell tiltaniuk az alapértelmezett hitelesítési adatokat (például admin/admin). A cellás forgalom privát APN-eken vagy VPN-alagutakon keresztül történő irányítása a hálózati elszigeteltség kritikus rétegét növeli, megvédve az infrastruktúrát a nyilvános internettől.
A Request for Proposal (RFP) elkészítéséhez pontos technikai nyelvezetre van szükség a zárt hálózati szállítók kiszűréséhez. A hosszú távú rugalmasság biztosítása érdekében egyértelműen meg kell határozni a meg nem alkudható követelményeket. Először is kérjen hivatalos OCA-tanúsítási dokumentációt a javasolt hardvermodellekhez. Másodszor, kérjen nyílt API-hozzáférési dokumentációt annak igazolására, hogy az adatok kinyerhetők-e az egyéni vállalati irányítópultok számára.
Az RFP-nek elő kell írnia, hogy minden konfigurációs interfész teljesen feloldva maradjon. A vásárló szervezetnek meg kell őriznie a hardver adminisztrátori hitelesítő adatait, lehetővé téve számukra, hogy saját belátása szerint módosítsák a WebSocket URL-címet. Ha egy Az elektromos járművek töltési szállítója nem hajlandó adminisztratív hozzáférést biztosítani a fizikai eszközhöz, ajánlatukat azonnal elutasítja.
A műszaki előírásokon túl a vásárlóknak értékelniük kell a hardver kereskedelmi feltételeit, hogy biztosítsák a valódi szoftver-agnoszticizmust. A szállítók megpróbálják a hardverkedvezményeket hosszú távú szoftverszerződésekkel összekapcsolni, pénzügyi zárlatot teremtve még akkor is, ha a hardver műszakilag nyitott.
Tegyen fel konkrét kérdéseket a szállítóknak az értékelési szakaszban. Vannak-e büntetődíjak vagy a garancia érvénytelenítésének záradékai, ha a hardvert harmadik féltől származó felügyeleti rendszerre helyezik át? A hardverhez saját SIM-kártya szükséges, vagy a szolgáltató telepítheti saját mobilkapcsolatát? Annak biztosítása, hogy a hardvert ne zárják mesterségesen a szerződéses kötelezettségek, ugyanolyan fontos, mint a műszaki képességek ellenőrzése.
Műszaki beszerzési dokumentumok tervezetei, amelyek kifejezetten előírják az OCA-tanúsítvánnyal rendelkező hardvert és feloldott adminisztratív hozzáférést minden jövőbeli infrastrukturális projekthez.
A tömeges hardverrendelések engedélyezése előtt hajtson végre próbapadi tesztet egyetlen pilot egységgel a WebSocket-kapcsolat és az offline tranzakció-gyorsítótárazás ellenőrzéséhez.
Ellenőrizze létesítménye elektromos kapcsolóberendezésének kapacitását, hogy meghatározza a szoftveres háttérrendszertől szükséges pontos dinamikus terheléskezelési paramétereket.
Szigorú kiberbiztonsági szabályzat létrehozása, amely WSS-titkosítást, letiltott alapértelmezett jelszavakat és privát APN-útválasztást ír elő minden telepített állomáson.
V: Ez egy töltőállomás, amely az Open Charge Point Protocolt használja a kompatibilis háttérszoftverekkel való kommunikációhoz. Ez a szabványosított nyelv biztosítja az interoperabilitást, lehetővé téve az üzemeltetők számára a hardvermárkák keverését, miközben fenntartja a központosított átláthatóságot, számlázást és ellenőrzést a teljes hálózaton.
V: Nem. Csak a feloldatlan, szabványos protokollokkal felszerelt töltők csatlakoznak harmadik féltől származó felügyeleti rendszerekhez. A szabadalmaztatott intelligens töltők úgy vannak kódolva, hogy kizárólag a gyártójuk szoftverével kommunikáljanak, megakadályozva a szolgáltatókat abban, hogy szolgáltatót váltsanak, vagy külső platformokat integráljanak.
V: Ha a hardver tanúsítvánnyal rendelkezik, és nincs zárolva, elkerülheti az elakadt eszközöket. A hálózat üzemeltetője hozzáfér az állomás konfigurációs felületéhez, frissíti a kommunikációs URL-t, és a töltőket egy új szoftverszolgáltatóhoz irányítja a fizikai berendezés cseréje nélkül.
V: Igen, az 1.6J továbbra is az ipari szabvány a jelenlegi telepítések túlnyomó többségénél, és rendkívül megbízható. A vásárlóknak gondoskodniuk kell arról, hogy minden ma vásárolt új 1.6J-s hardvernek világos, vezeték nélküli firmware-frissítési útvonala legyen a 2.0.1-es szabványhoz, hogy megelőzze a jövőbeni elavulást.
V: A központi szoftver valós idejű épületenergia-fogyasztást figyel, és a protokoll segítségével meghatározott teljesítménykorlátokat küld az egyes töltőknek. Ez lehetővé teszi a rendszer számára, hogy dinamikusan szabályozza a töltési sebességet, biztonságosan elosztva a rendelkezésre álló áramerősséget az összes aktív munkamenet között anélkül, hogy túlterhelné a helyi hálózatot.
V: Az OCPP közvetlenül csatlakoztatja a fizikai töltőállomást a felügyeleti szoftverhez. Ezzel szemben az OCPI (Open Charge Point Interface) összekapcsolja a különböző szoftverhálózatokat. Az OCPI lehetővé teszi az EV-sofőrök számára a barangolást, lehetővé téve számukra, hogy egyetlen alkalmazást vagy RFID-kártyát több különböző töltőmárkán keresztül használjanak.